网络安全等级保护测评

网络安全等级保护测评

等级保护原全称为“信息系统安全等级保护”,现改为“网络安全等级保护”,是对网络和信息系统按照重要性等级分级别保护的一种管理制度。

等保一共分为5个级别,1级属于个人防护通常不做硬性要求;5级涉及国家安全,归属战略统管,有专门的部门对其监督检查;2、3、4级企业及有关单位运用较多;重要性越高,等级越高,安全要求越高;不同级别的等级保护对象,应具备的安全、保护、对抗与恢复要求也不同。

  • 辅导时间:2~4月
  • 结果承诺:70分以上(无限次咨询)

  • 服务支持:快多对一 诺专业团队服务 诺协助备案 整改咨询
  • 服务范围:广东省内
当前位置:首页 > IT资质 > 网络安全等级保护测评

网络安全等级保护测评

一.什么是网络安全等级保护测评:

等级保护原全称为“信息系统安全等级保护”,现改为“网络安全等级保护”,是对网络和信息系统按照重要性等级分级别保护的一种制度等保一共分为5个级别,1级属于个人防护通常不做硬性要求;5级涉及国家安全,归属战略统管,有专门的部门对其监督检查;2、3、4级企业及有关单位运用较多;重要性越高,等级越高,安全要求越高,不同级别的等级保护对象,应具备的安全、保护、对抗与恢复要求也不同。


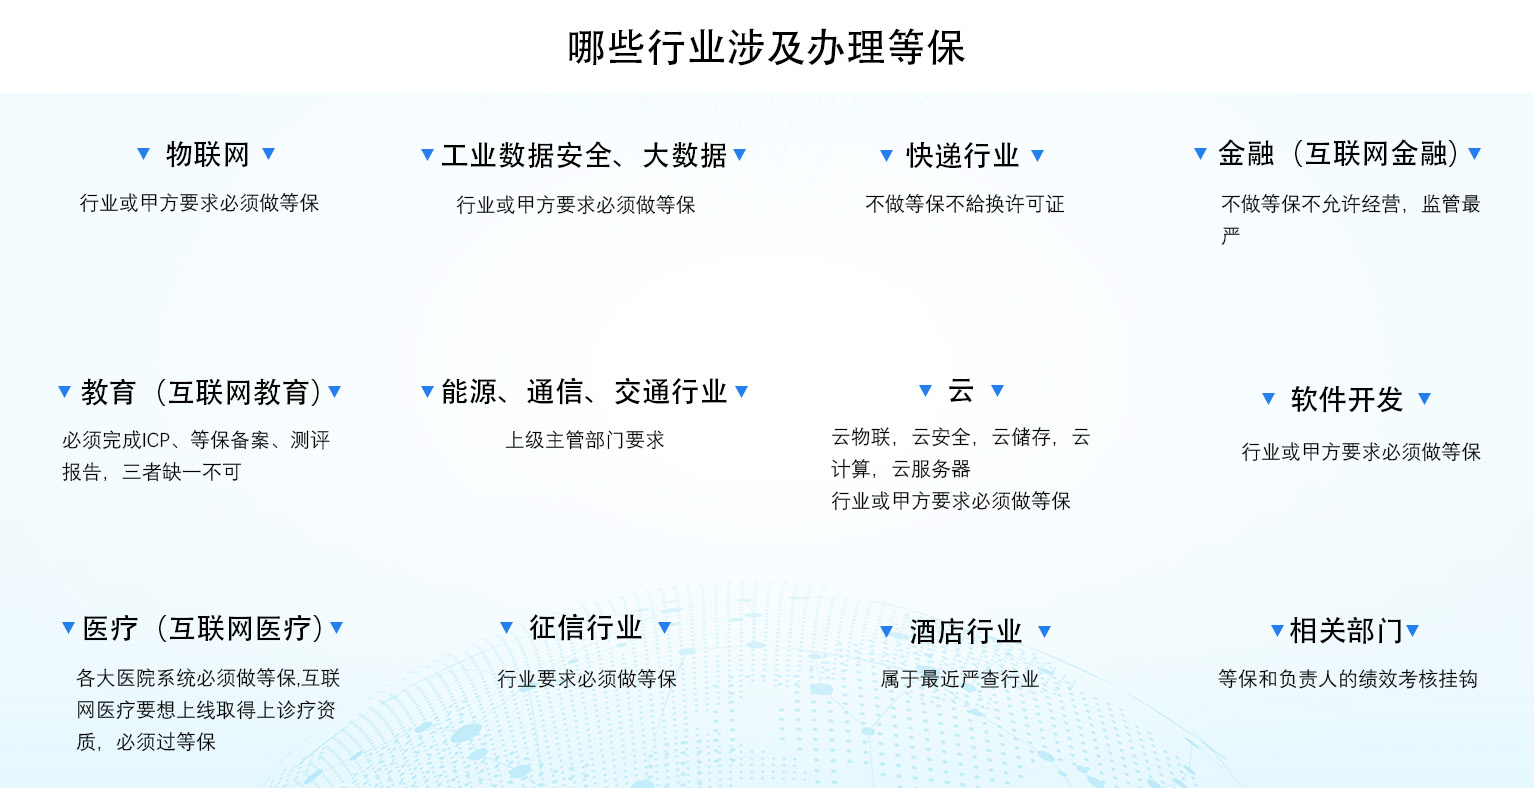
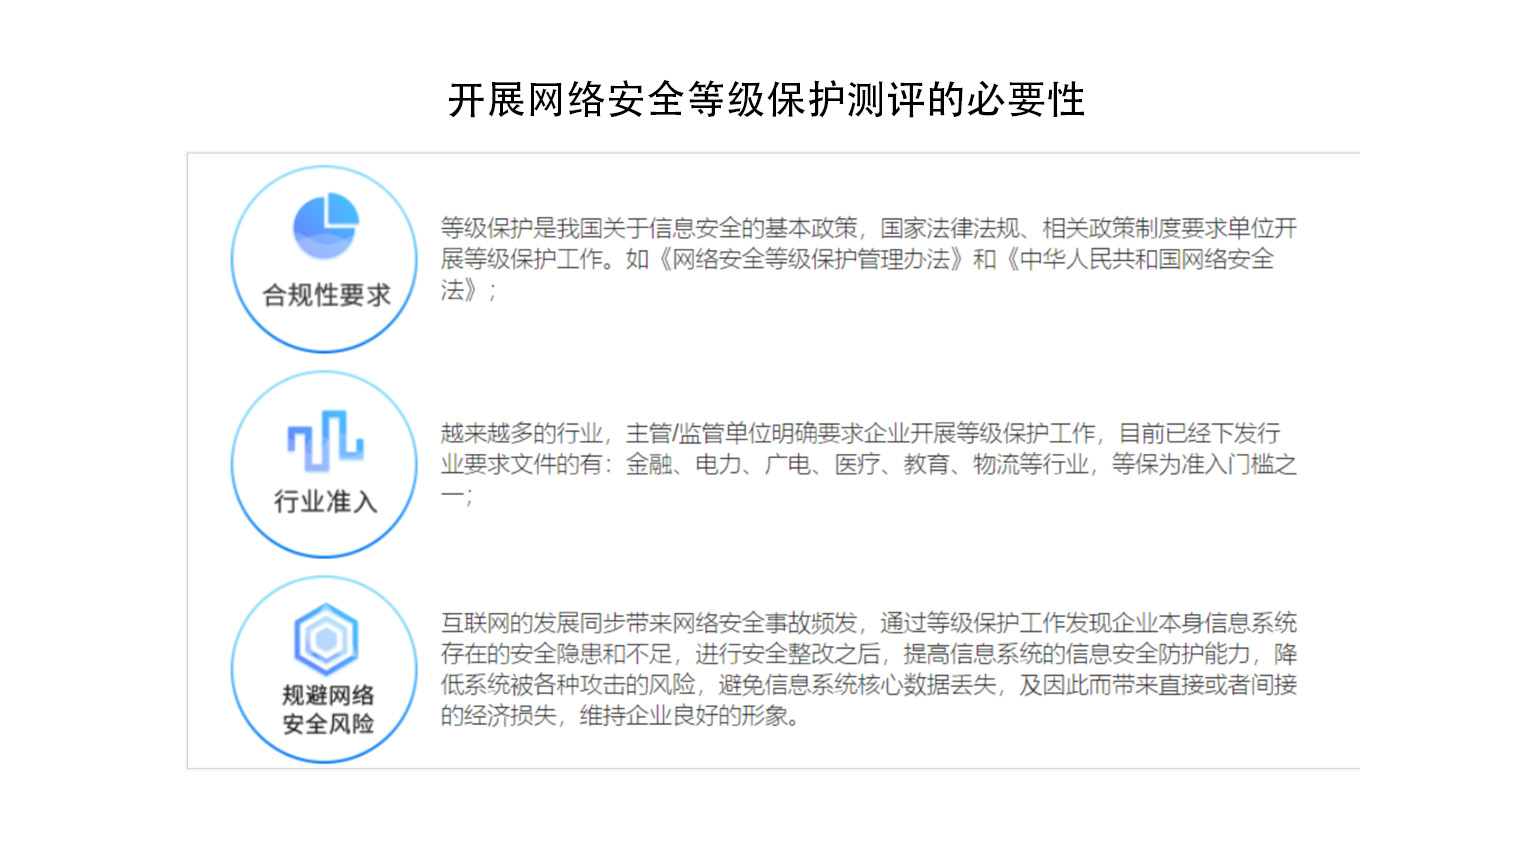
二.为什么开展网络安全等级保护测评


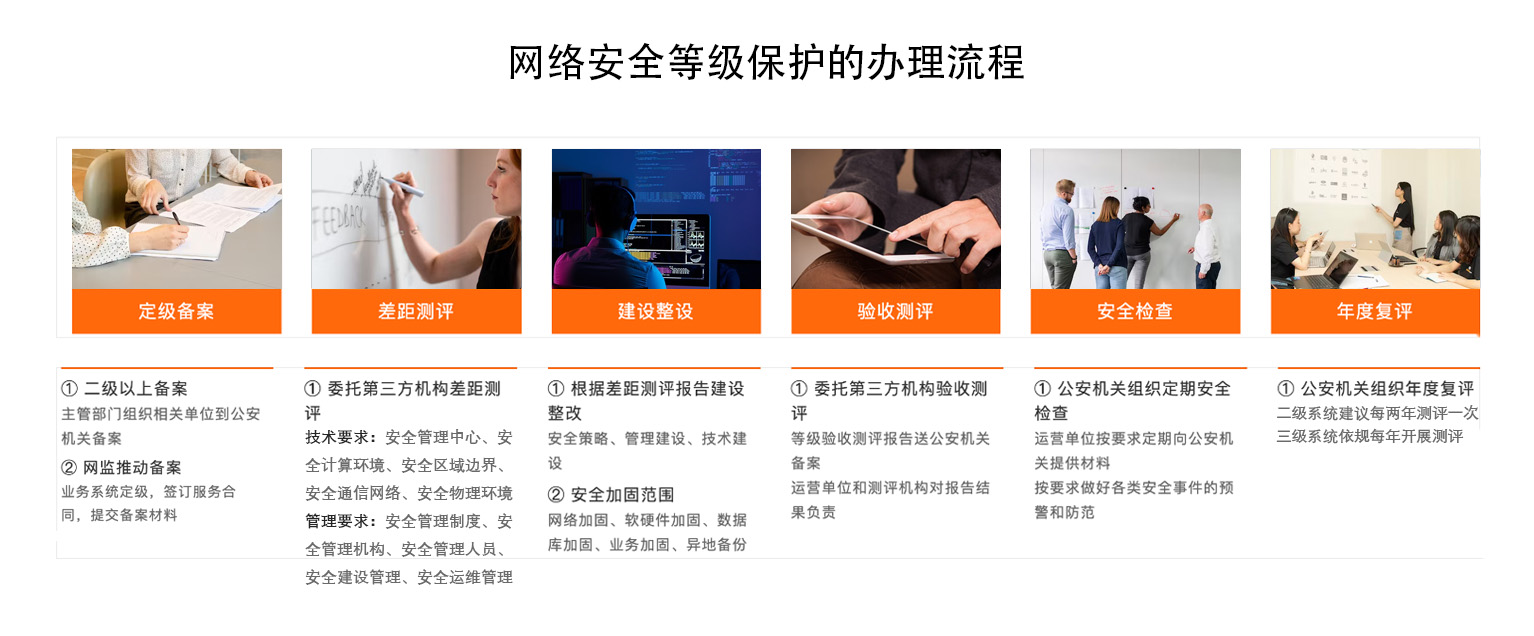
三.办理等保测评的流程

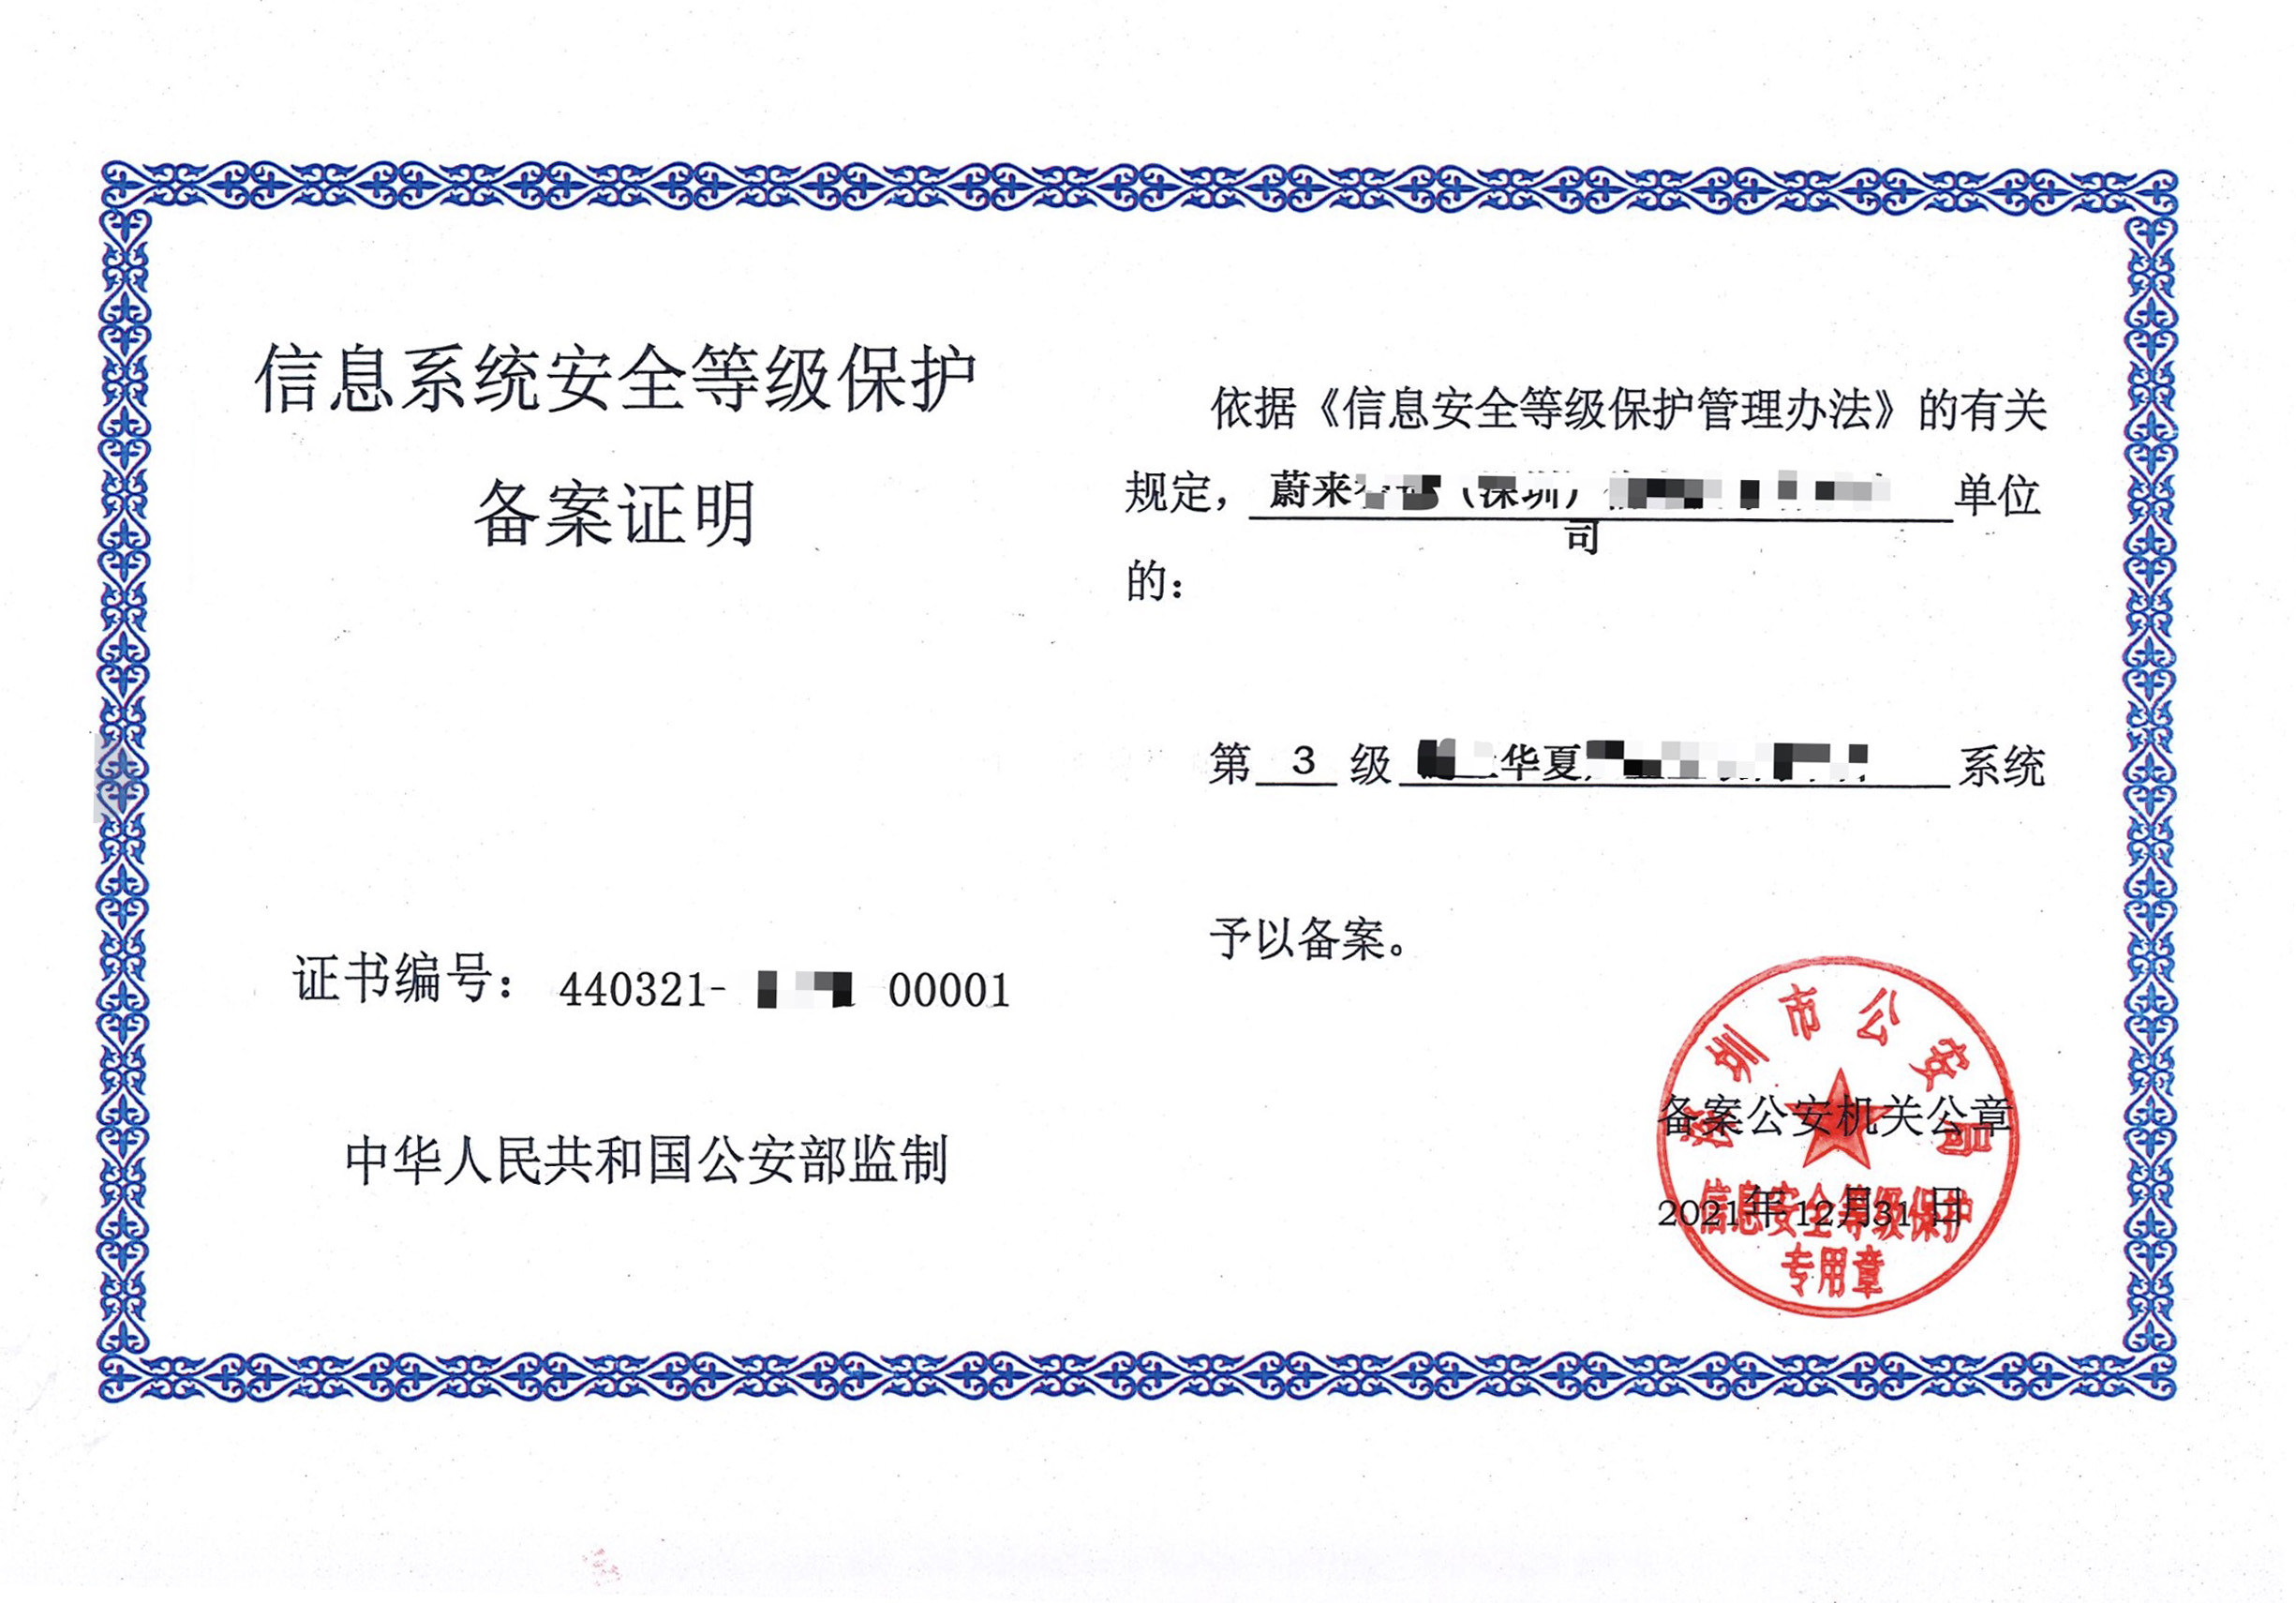
四,证书模板


常见问题
网络安全等级保护有哪些规范标准?

网络安全等级保护有哪些规范标准?

落实网络安全等级保护涉及网络定级、安全建设整改、等级测评等环节,涉及标准贯穿整个等级保护对象全生命周期,

2026/9/22 17:43:26

等级保护工作就是做个测评吗?

等级保护工作就是做个测评吗?

不是。网络安全等级保护安全建设整改工作是网络安全等级保护制度的核心和落脚点。网络定级、等级测评和监督检查等工作最终都要服从和服务于安全建设整改工作。

2026/9/22 10:44:11

网络安全等级保护测评的常见问题与解决方案

网络安全等级保护测评的常见问题与解决方案

网络安全等级保护是指针对国家安全、法人和其他组织及公民的专有信息以及公开信息和存储、传输、处理这些信息的信息系统分级等级实行安全保护。

2026/9/20 17:42:00

等保测评在金融行业的应用与实践

等保测评在金融行业的应用与实践

在金融行业中,网络安全问题非常普遍,如恶意攻击、病毒感染、数据泄露等。这些问题可能会导致金融机构的信息系统瘫痪,造成巨大的经济损失,甚至影响国家金融稳定。因此,金融机构应该高度重视网络安全问题,采取有效的安全措施,保障信息系统的安全和稳定。

2026/9/20 16:42:10

等保测评与ISO 27001的协同实施策略

等保测评与ISO 27001的协同实施策略

等保测评:中国根据《网络安全法》实施的网络安全等级保护制度,旨在通过分级保护确保信息系统的安全性。

2026/9/20 15:42:25

等级保护测评流程大揭秘:每一步都至关重要

等级保护测评流程大揭秘:每一步都至关重要

等级保护测评是根据信息系统的重要性、敏感性和潜在风险,按照国家标准进行的一系列安全评估和检查过程。这一过程旨在确保信息系统的安全性,使其达到预定的安全等级要求。

2026/9/20 14:42:37

等保2.0测评流程与技术要点全解析

等保2.0测评流程与技术要点全解析

等级测评阶段又分为以下内容:测评准备活动、方案编制活动、现场测评活动、分析及报告编制活动,整改阶段、验收测评阶段。

2026/9/20 10:42:50

等级保护测评二级和三级信息系统多长时间测评一次?

等级保护测评二级和三级信息系统多长时间测评一次?

二级信息系统公安部没有明确必须要做等级保护测评,根据标准公安部只规定二级信息系统已运营(运行)和新建第二级以上信息系统在地设区的市级以上公安机关办理备案手续。

2026/9/18 17:43:02

等保2.0测评中的网络安全技术实践与挑战

等保2.0测评中的网络安全技术实践与挑战

等保2.0强调从传统被动防御向“事前防御、事中响应、事后审计”的动态保障体系转变。实践中需结合入侵检测、安全审计、实时监测等技术,例如通过防火墙配置、安全策略优化、日志审计工具部署等手段实现动态防护。

2026/9/18 16:43:13

深圳网络安全等保测评

深圳网络安全等保测评

对于测评机构来说,测评机构应当依据《管理办法》、《测评机构管理办法》、《测评要求》、《测评过程指南》等国家标准进行等级测评,并在测评结束后按照公安机关给出的测评报告模板出具测评报告。

2026/9/17 17:05:03

到底什么是等保

到底什么是等保

“等保”即网络安全等级保护,是指对网络信息和信息载体按照重要程度划分等级,并基于分级,针对性地开展安全保护工作。

2026/9/17 14:04:51

等保等级划分

等保等级划分

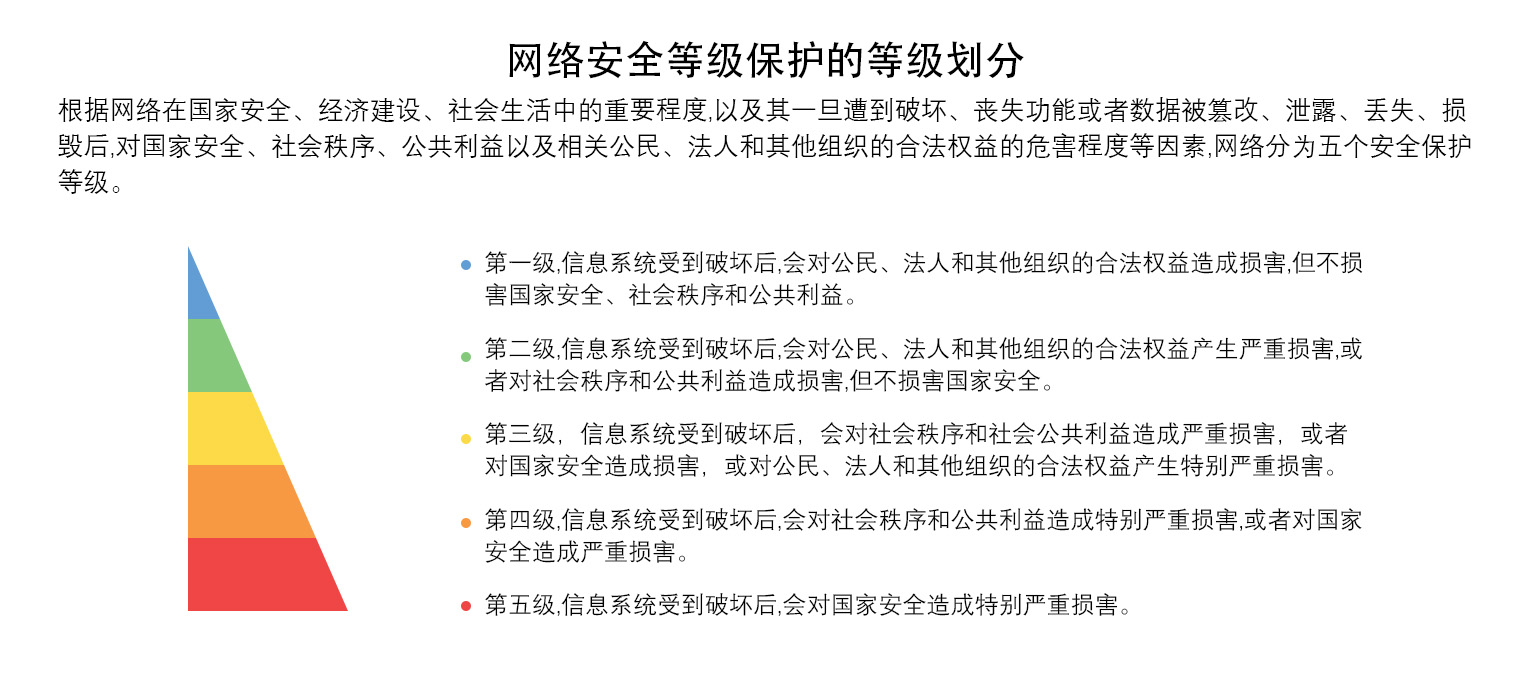
当前我国实行的网络安全等级保护制度,将等级保护对象按照受破坏时所侵害的客体和对客体造成侵害的程度,从低到高划分了五个安全保护等级:

2026/9/17 11:04:40

公司为什么要做等保测评?

公司为什么要做等保测评?

对于网络运营者,开展等保测评的必要性主要体现在如下几点:

2026/9/17 10:05:24

等保测评的内容有哪些

等保测评的内容有哪些

等保测评包括技术测评和管理测评两大部分。技术测评主要检查信息系统的技术防护能力,如防火墙、入侵检测系统等;管理测评则关注信息安全管理体系的建设情况,包括人员培训、应急响应等方面。

2026/9/17 10:04:25

等保测评的标准是什么

等保测评的标准是什么

中国的等保测评遵循国家标准《信息安全技术 信息系统安全等级保护基本要求》(GB/T 22239-2019)。根据这一标准,信息系统被划分为五个安全等级,每个等级都有明确的安全要求。

2026/9/17 9:30:05

等级保护测评的难点有哪些?

等级保护测评的难点有哪些?

1.于企业——实施信息安全等级保护测评能够有效地提高单位信息和信息系统安全建设的整体水平,有效控制企业信息安全建设成本;有利于明确国家、法人和其他组织、公民的信息安全责任,加强企业信息安全管理。

2026/9/16 17:06:07

共147记录«上一页1234...10下一页»
Copyright © 2020 深信安(深圳)信息技术有限公司 版权所有 版权所有