网络安全等级保护测评

网络安全等级保护测评

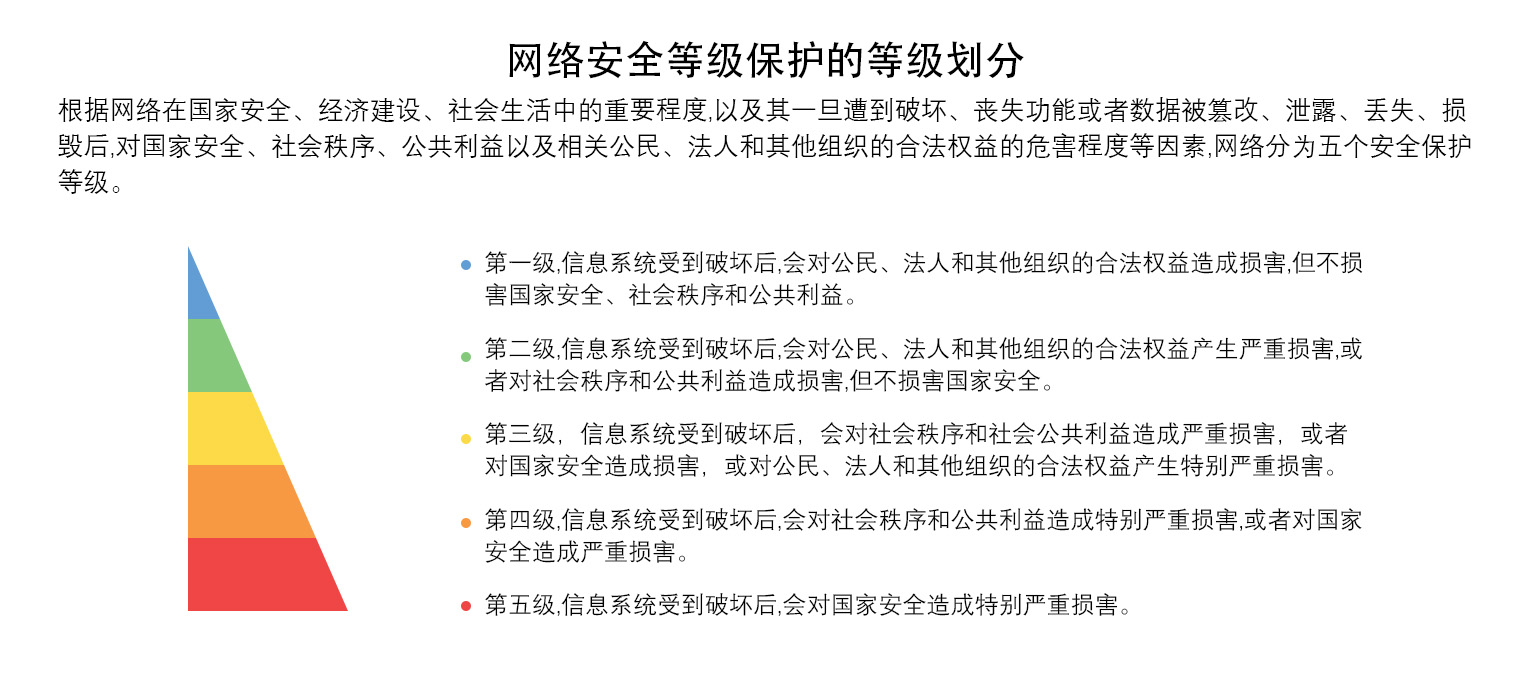
等级保护原全称为“信息系统安全等级保护”,现改为“网络安全等级保护”,是对网络和信息系统按照重要性等级分级别保护的一种管理制度。

等保一共分为5个级别,1级属于个人防护通常不做硬性要求;5级涉及国家安全,归属战略统管,有专门的部门对其监督检查;2、3、4级企业及有关单位运用较多;重要性越高,等级越高,安全要求越高;不同级别的等级保护对象,应具备的安全、保护、对抗与恢复要求也不同。

  • 辅导时间:2~4月
  • 结果承诺:70分以上(无限次咨询)

  • 服务支持:快多对一 诺专业团队服务 诺协助备案 整改咨询
  • 服务范围:广东省内
当前位置:首页 > IT资质 > 网络安全等级保护测评

网络安全等级保护测评

一.什么是网络安全等级保护测评:

等级保护原全称为“信息系统安全等级保护”,现改为“网络安全等级保护”,是对网络和信息系统按照重要性等级分级别保护的一种制度等保一共分为5个级别,1级属于个人防护通常不做硬性要求;5级涉及国家安全,归属战略统管,有专门的部门对其监督检查;2、3、4级企业及有关单位运用较多;重要性越高,等级越高,安全要求越高,不同级别的等级保护对象,应具备的安全、保护、对抗与恢复要求也不同。


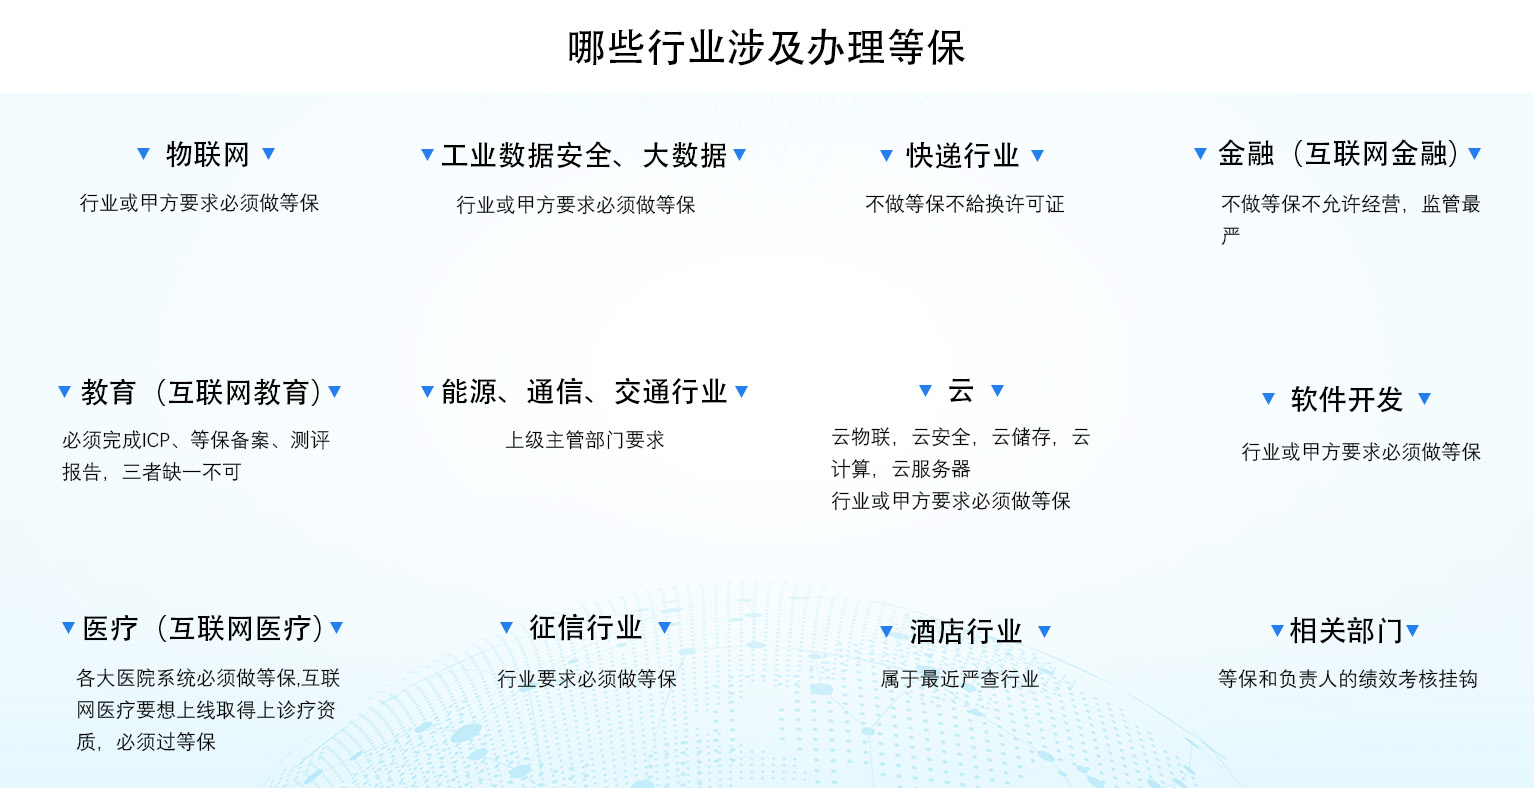
二.为什么开展网络安全等级保护测评


三.办理等保测评的流程

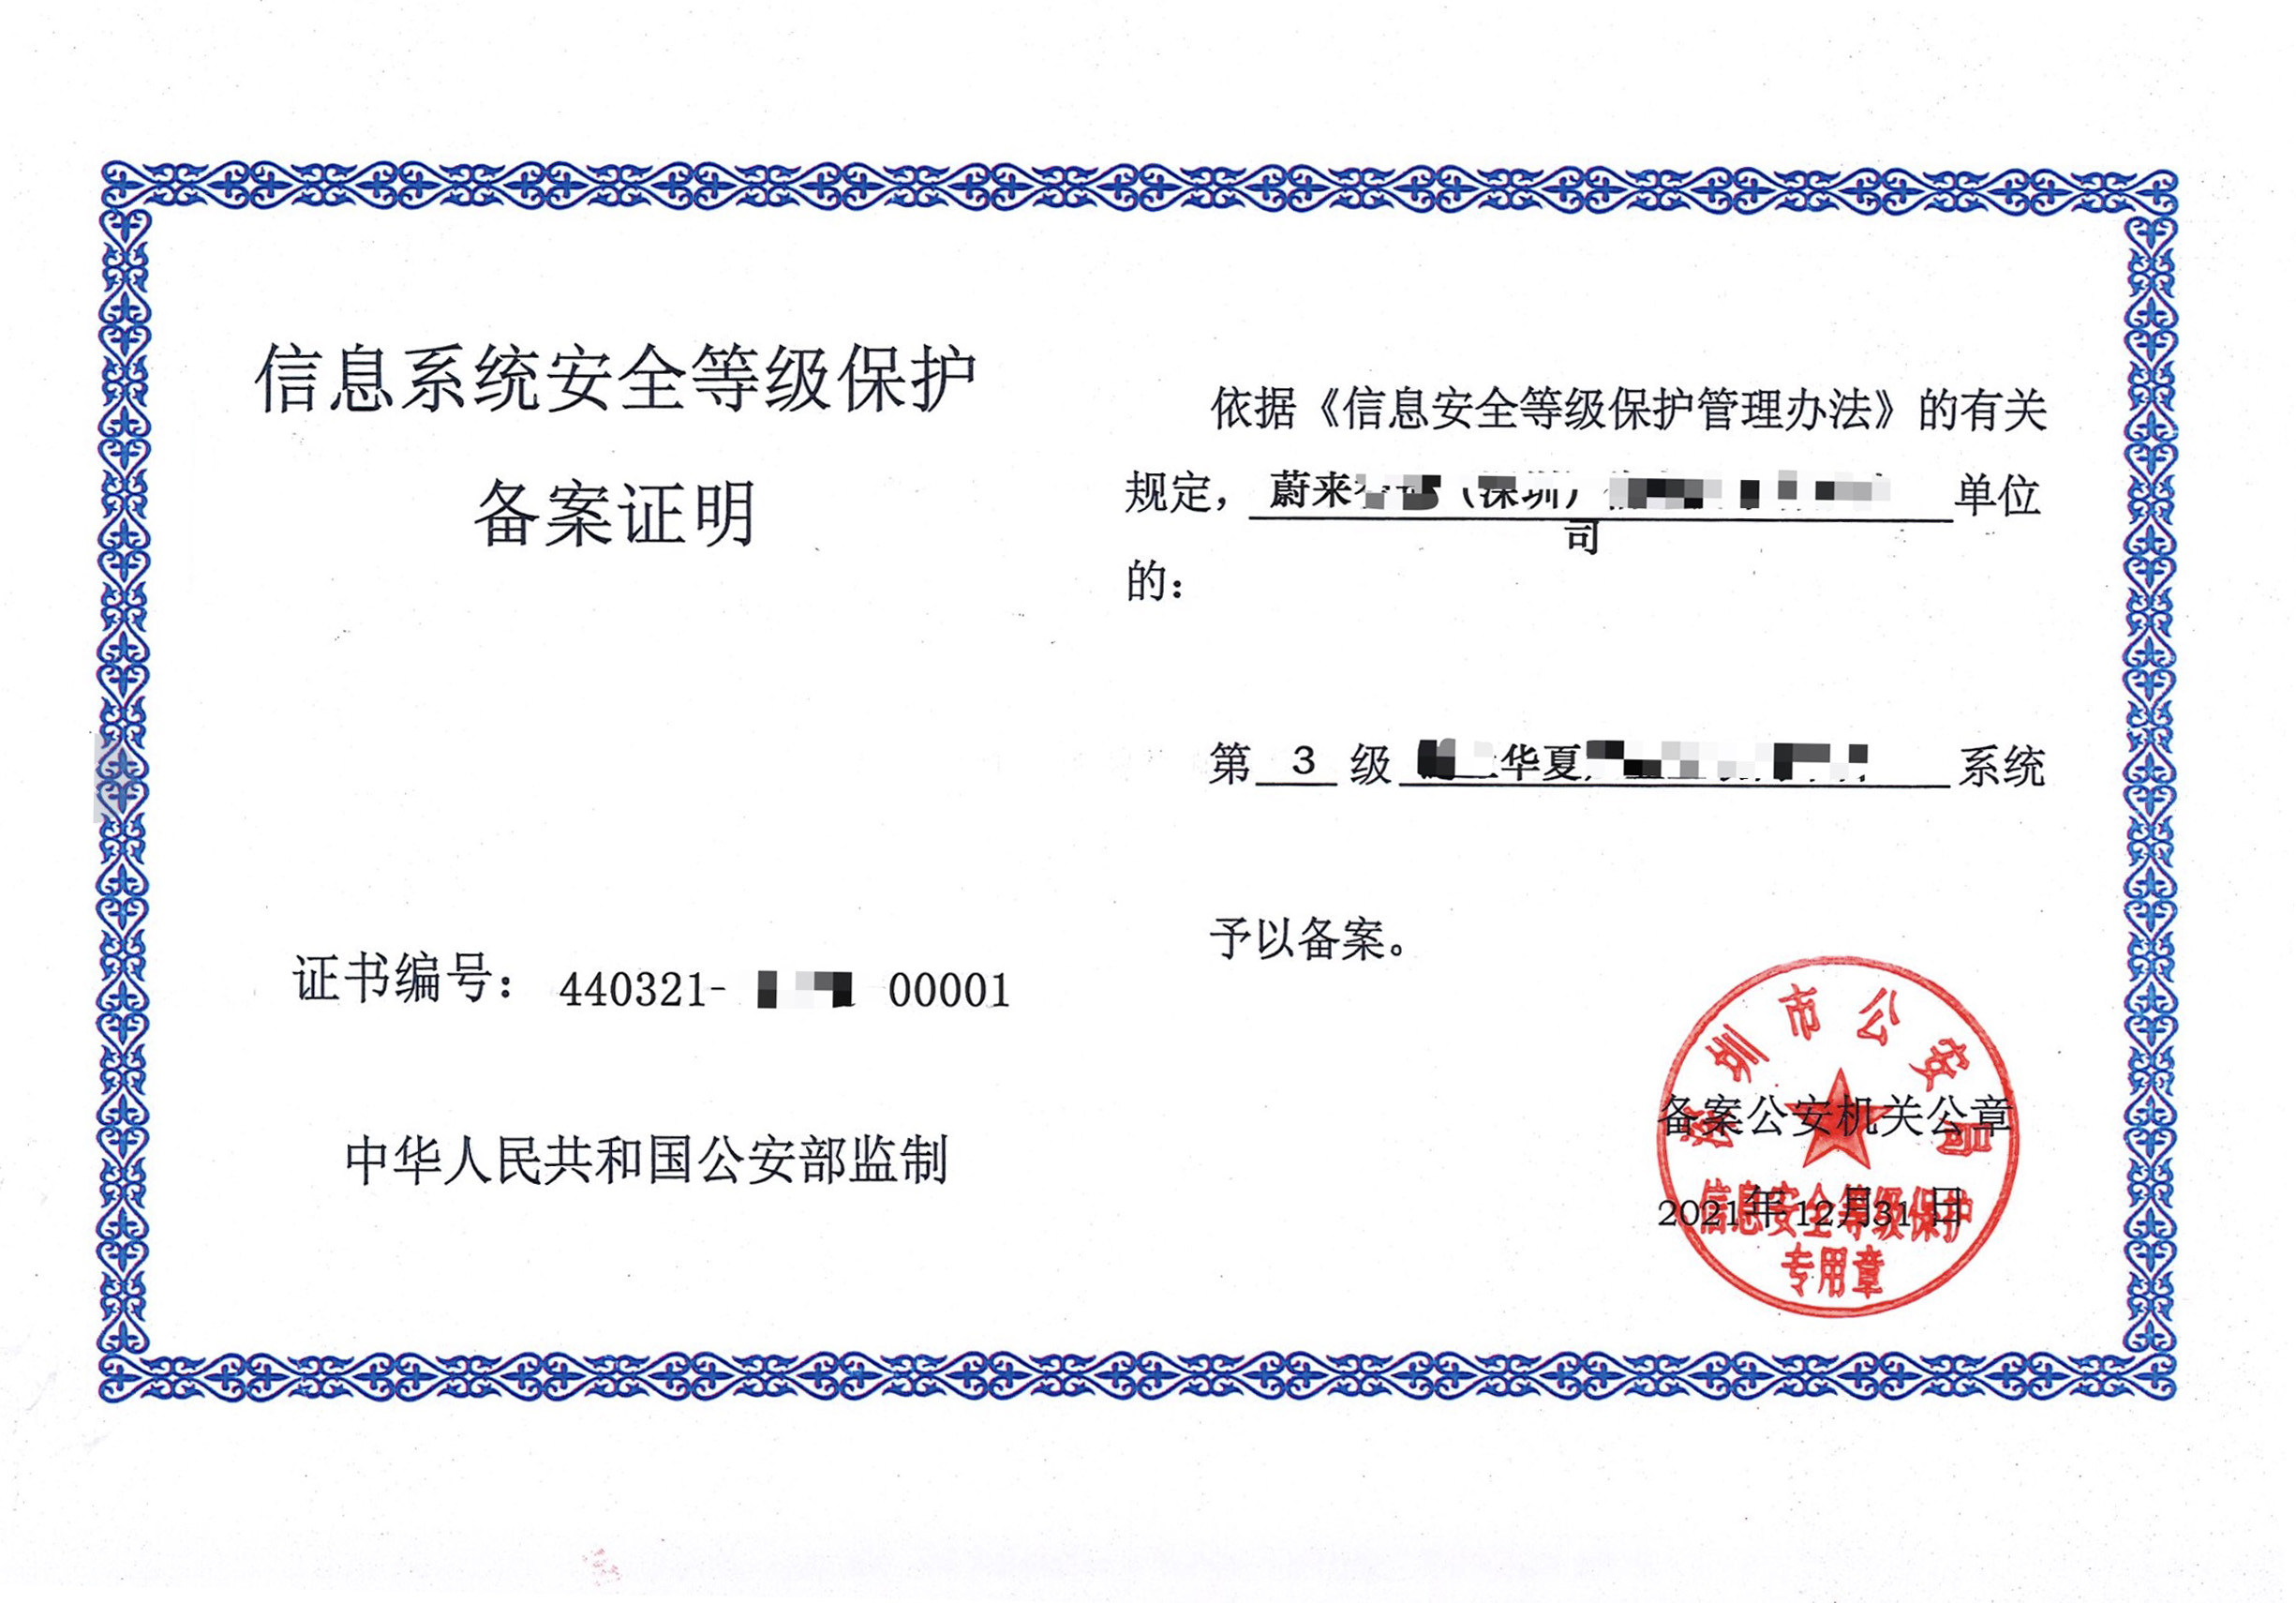
四,证书模板


常见问题
公司为什么要做等保测评?

公司为什么要做等保测评?

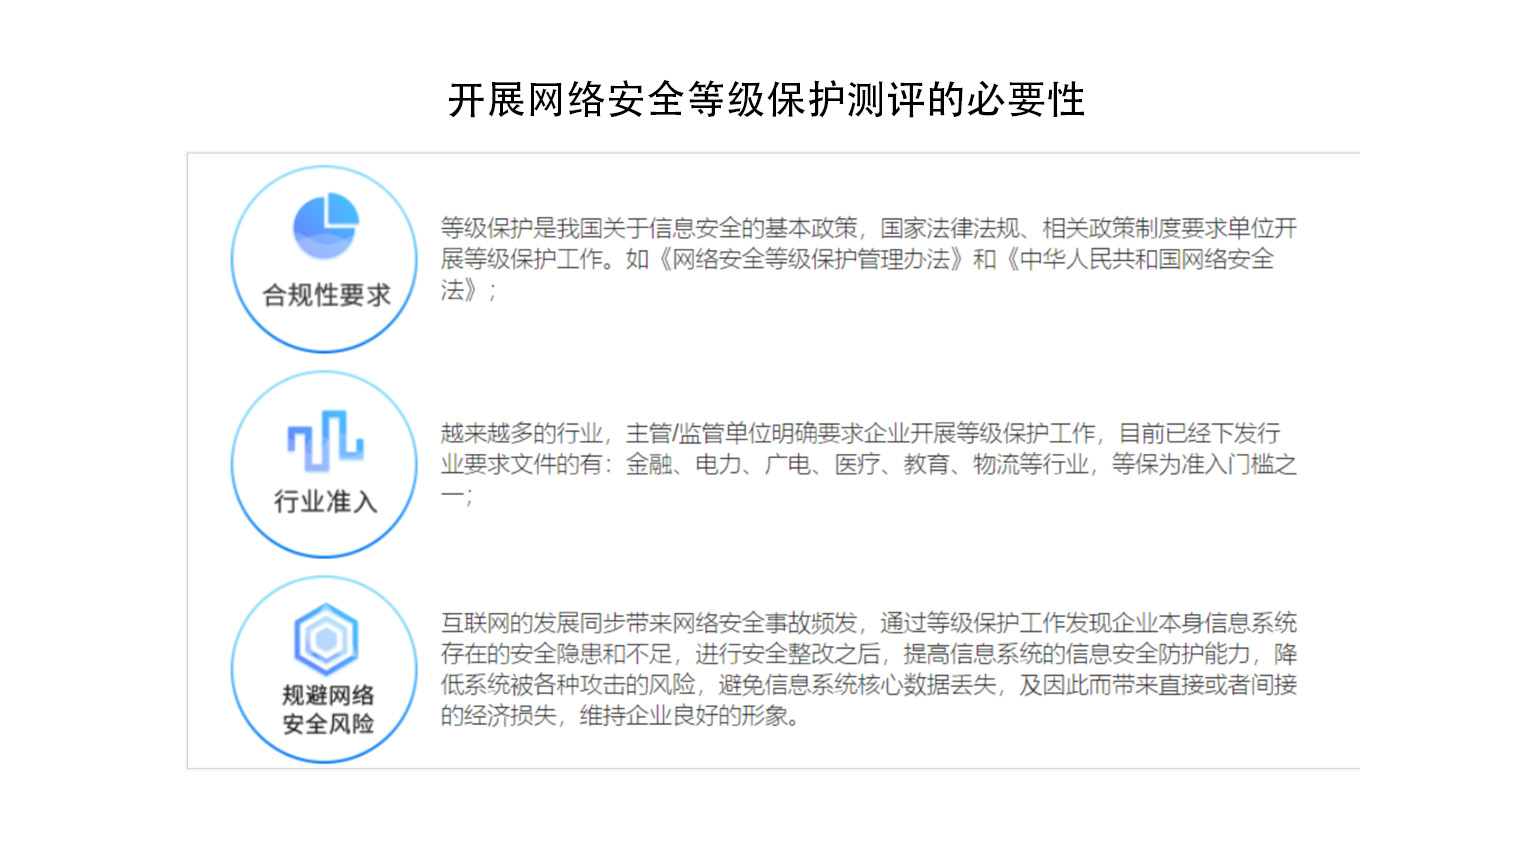
对于网络运营者,开展等保测评的必要性主要体现在如下几点:

2026/9/17 10:05:24

等保测评的内容有哪些

等保测评的内容有哪些

等保测评包括技术测评和管理测评两大部分。技术测评主要检查信息系统的技术防护能力,如防火墙、入侵检测系统等;管理测评则关注信息安全管理体系的建设情况,包括人员培训、应急响应等方面。

2026/9/17 10:04:25

等保测评的标准是什么

等保测评的标准是什么

中国的等保测评遵循国家标准《信息安全技术 信息系统安全等级保护基本要求》(GB/T 22239-2019)。根据这一标准,信息系统被划分为五个安全等级,每个等级都有明确的安全要求。

2026/9/17 9:30:05

等级保护测评的难点有哪些?

等级保护测评的难点有哪些?

1.于企业——实施信息安全等级保护测评能够有效地提高单位信息和信息系统安全建设的整体水平,有效控制企业信息安全建设成本;有利于明确国家、法人和其他组织、公民的信息安全责任,加强企业信息安全管理。

2026/9/16 17:06:07

二级等保测评办理流程

二级等保测评办理流程

在信息安全领域,等级保护测评是一项非常重要的工作,它可以帮助企业了解和评估自身信息系统的安全性和风险状况,并采取相应的措施来保障信息安全。二级等保测评是其中一种等级保护测评

2026/9/16 15:05:48

二级等保测评办理材料清单

二级等保测评办理材料清单

在进行二级等级保护测评时,需要准备以下材料清单:

2026/9/16 11:05:37

等保2.0和等保三级

等保2.0和等保三级

等保2.0是等保1.0的“升级版”,等保1.0是2007年和2008年颁布实施的《信息安全等级保护管理办法》和《信息系统安全等级保护基本要求》,被称为等保1.0。

2026/9/16 9:05:12

医疗行业等保测评怎么做?

医疗行业等保测评怎么做?

医疗行业作为一个关系到人民生命健康的重要行业,其信息系统的安全性和可靠性尤为重要。等级保护测评是指对信息系统进行安全性评估和等级划分的过程,它可以保障医疗行业信息系统的安全和稳定运行,防止信息泄露和网络攻击,保护医疗数据的完整性和可用性。

2026/8/31 16:25:23

等保测评避坑指南:企业最容易忽略的10个细节

等保测评避坑指南:企业最容易忽略的10个细节

通过等保测评,对于企业而言已不是一道“选择题”,而是法规要求下的“必答题”。然而,许多企业在备战等保时,往往将精力集中在购买安全设备和修补技术漏洞上,却在不经意间踩入一些“软陷阱”,导致测评周期拉长、成本增加,甚至功亏一篑。

2026/8/28 9:35:21

为什么90%的企业等保测评都栽在“管理安全”上?

为什么90%的企业等保测评都栽在“管理安全”上?

当然,这是一个非常普遍且实际的问题。等保测评(网络安全等级保护测评)不好通过,根本原因在于它是一个系统性、强制性、专业性的合规要求,而不是一个简单的“考试”。很多单位在初次申请时,往往会低估其复杂性和严格程度。

2026/8/27 15:18:31

等保备案≠等保测评

等保备案≠等保测评

企业错误认知,许多企业一直认为:公司拿到等保备案证就可以了

2026/8/24 16:34:49

等保测评包含哪些内容?

等保测评包含哪些内容?

等保测评主要是对信息系统的安全性进行评估和测试,以确定其安全等级,并提供相应的安全建议和改进方案。等保测评通常包含以下内容:

2026/8/21 15:34:33

网络安全等保测评五个步骤?

网络安全等保测评五个步骤?

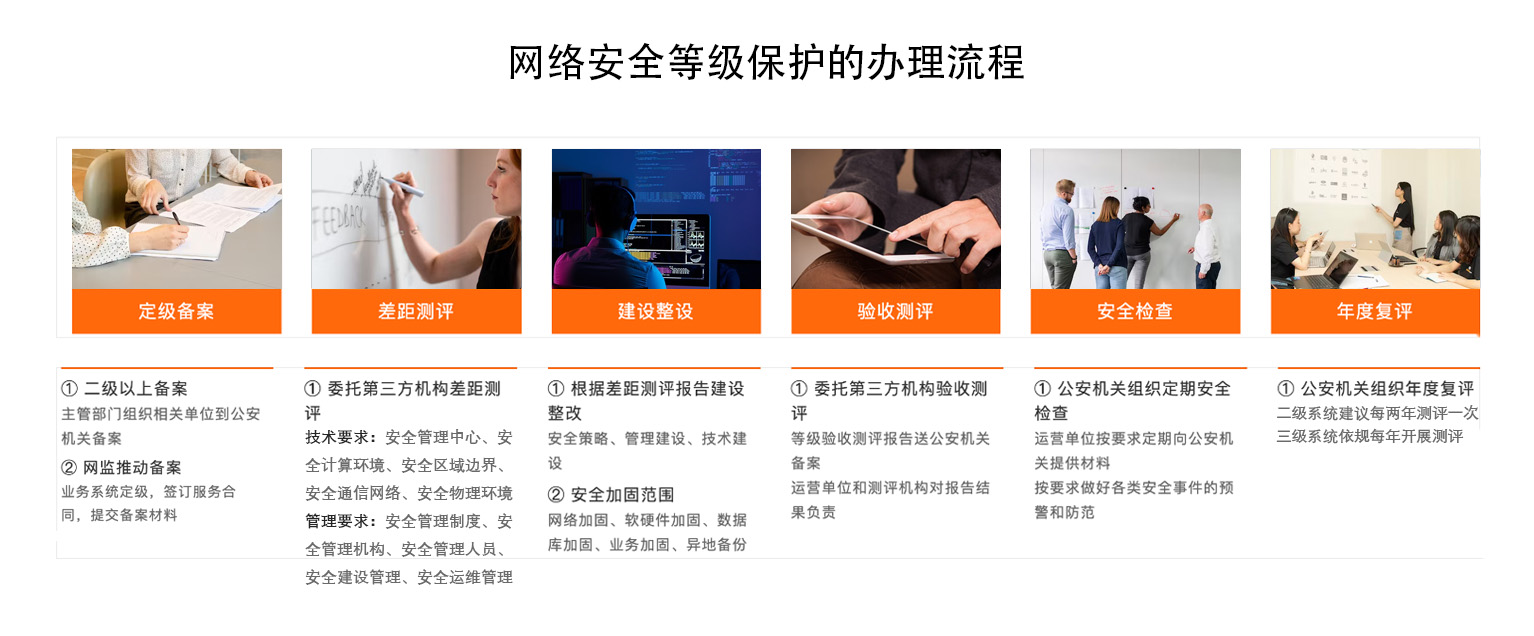
等级保护测评的五个步骤如下所示:定级:首先确定需要通过等级保护测评的单位、企业,并依据信息系统安全等级保护定级指南自主确定信息系统的安全保护级别,从低到高分成五个等级。

2026/8/21 14:34:11

什么行业要做等保测评

什么行业要做等保测评

国家信息安全等级保护坚持自主定级、自主保护的原则。公安部在等保2.0宣贯会上提出了等级保护的工作范围:

2026/8/21 11:33:46

等保二级和三级的区别?

等保二级和三级的区别?

大部分信息系统的安全保护等级处于等保二级或三级。这里稍微展开一下二级和三级的区别:

2026/8/21 9:33:24

怎样算等保测评通过?

怎样算等保测评通过?

依据公安部网安局2025年3月发布的公网安[2025]1001号文件《关于进一步做好网络安全等级保护有关工作的函》,自2025年3月起正式启用2025版测评报告,等保测评结论的判定依据修改为:

2026/8/20 16:33:07

Copyright © 2020 深信安(深圳)信息技术有限公司 版权所有 版权所有